来源:深蓝科技
这一周,估计是全球网站管理员最忙碌的一周。
大家心照不宣,干了同一件事:关门,修 bug。
荷兰的国家数字身份服务下线了,巴黎警方的网站下线了,英国好几个地方议会的网站也下线了。据说连日本政府都专门发帖提醒了一嘴,不少游戏的登录和商城也挂上了维护公告。
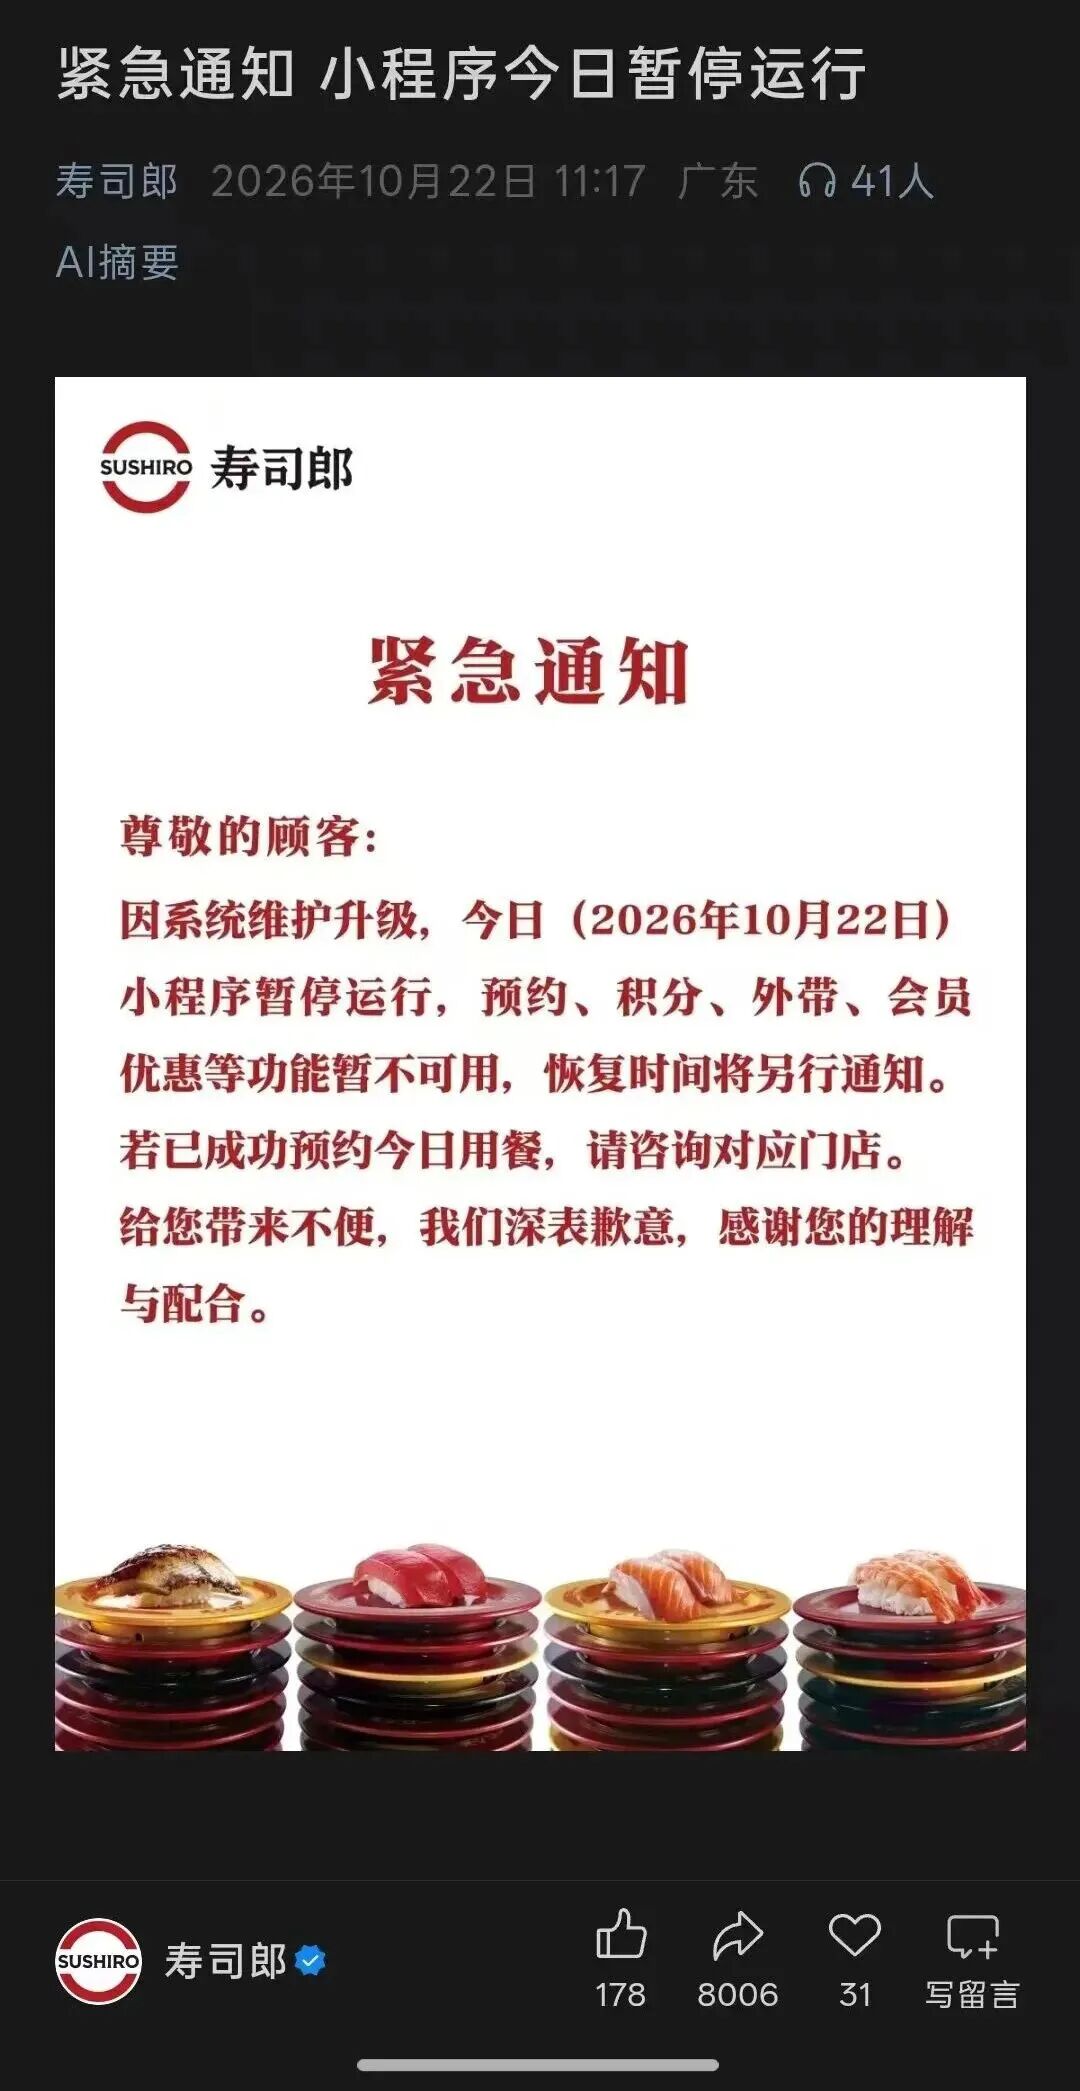
打工人看到"系统维护中",第一反应是摸鱼。程序员看到,第一反应是今晚又别想睡了。。。
这次让大家集体通宵的,有两个原因。
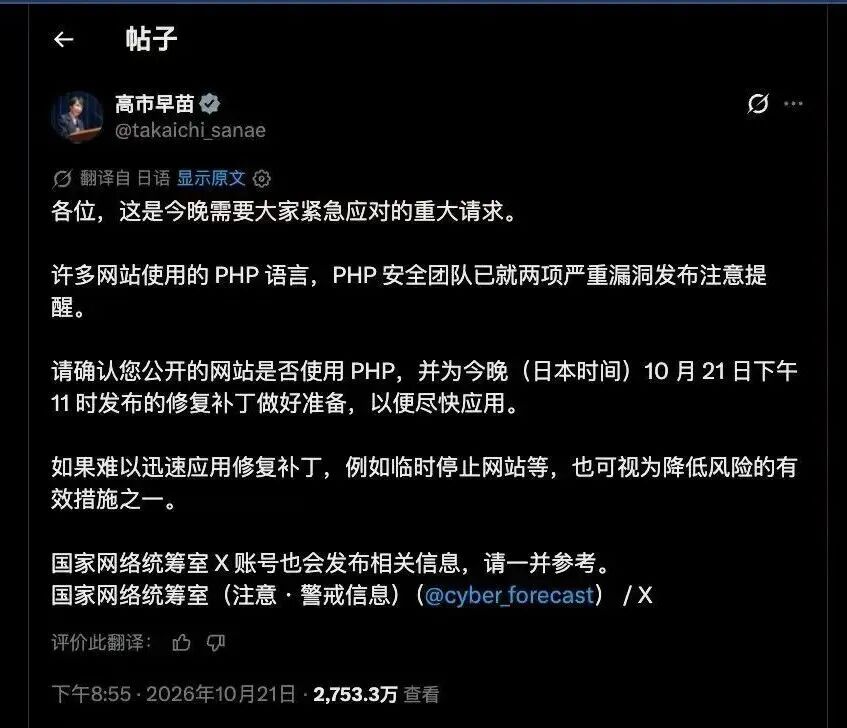
一个比较正常:PHP 出漏洞了。
另一个就离谱了:一家印度公司,把全球互联网的"公章"密码,设成了 4。
对,就是数字 4。没有后缀,没有小数点,就是 4。
01
先说 PHP 这个"正常"的。
PHP 是一种做网站的编程语言。你刷的很多网页,背后都是它在服务器上吭哧吭哧地临时把页面拼出来。
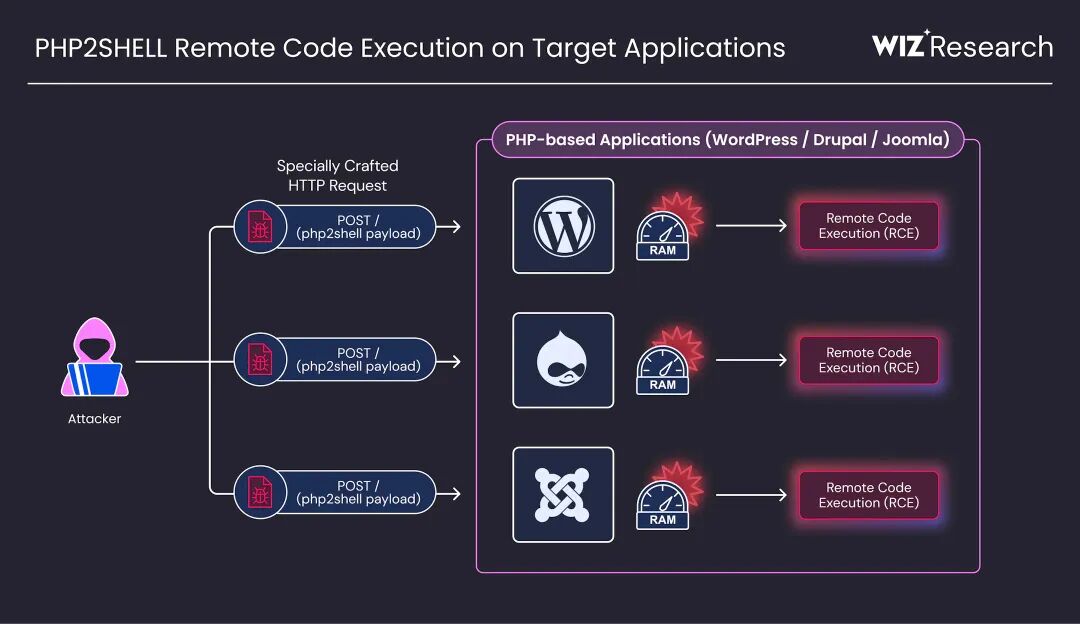
它的存在感,比大多数人想象的强得多。全球大约七成网站都在用它。
这次的问题有多严重?两个漏洞,评分都是 9.2 分,满分 10 分。攻击者不需要登录,就能在服务器上运行自己的代码。
说白了,就是不用钥匙也能进门,进了门想干嘛干嘛。改你网页、偷你数据、把服务器整个端走,全看黑客心情。
更刺激的是,这事本来是保密的。补丁原定 22 日发布,结果 20 日漏洞信息就在网上传开了,官方只能提前一天,紧急放出修复版本。
相当于考试前一天,答案被人贴到了校门口,老师只能连夜改卷子。。。
黑客那边也没闲着。Cloudflare 的 CEO 马修·普林斯说,他们已经看到了数百万次攻击尝试。美国 FBI 也发帖催大家赶紧修。
所以就有了开头那一幕。修好之前,最安全的网站,就是暂时不存在的网站。
不过话说回来,PHP 这事好歹有个明确的解法:打补丁,升级,完事。
真正让人头大的,是另一件。
02
这事得先从你浏览器地址栏里那把小锁说起。
我们上网,数据不是从你手机直接拉根线连到网站的,中间要经过一堆路由器、交换机帮忙转发。
要是没有加密,路上任何一个节点被人动了手脚,都能偷看你和网站之间聊了什么。
那把小锁的意思就是:这段通信加密了。路上的节点只知道自己转发了一个包,至于包里装的是什么,看不到。
那问题来了:你的浏览器凭什么相信,对面真的是这个网站,而不是一个冒牌货?
靠证书。
全球有一批公认的"担保机构",专门给网站开身份证明。浏览器看到这些机构盖的章,就放心了。
这次的主角,印度的 eMudhra,就是其中一家。
担保机构最值钱的东西,就是私钥,你可以把它理解成这家机构的公章。谁拿到了这枚公章,谁就能以它的名义,给任何网站开身份证明。
假的银行网站,也能挂上真的小锁。
所以这枚公章的密码,按理说得设得非常、非常难猜。正常情况下,它应该是一个 100 多位的随机数。
暴力破解?试到宇宙热寂都试不出来。
结果 eMudhra 的呢?
据 Mozilla 的事故报告,eMudhra 旗下 8 张中间证书的私钥,数值全都小于 256。
也就是说,你从 0 开始一个一个试,最多试 256 次就能猜中。电脑跑完,可能还没你眨眼快。
更难绷的是,其中一把,就是 4。
我寻思我手机的锁屏密码,都比这个长。。。
发现问题的研究员也挺有意思。为了证明自己真拿到了私钥,他用每一把私钥都签了同一句话:"我们这儿出问题了。"
确实是出大问题了。
那这么离谱的事,是怎么发生的?
eMudhra 自己的说法是:2025 年 4 月生成密钥的时候,脚本出了故障,多生成了一套弱密钥。偏偏两套密钥名字长得很像,工作人员一个手滑,选错了。
就这么一个手滑,这枚"4 号公章"在全球互联网的信任体系里,安安稳稳躺了一年半。
看到这里,安全圈的人大概血压都上来了。
好在目前还没有证据表明,有人真的拿它干过坏事。
03
那现在咱们安全了吗?
浏览器这边,基本是安全的。
谷歌 17 日傍晚收到报告,不到两个小时就给 Chrome 推送了拦截更新。苹果、微软随后也跟上了,eMudhra 自己也把这批证书吊销了。
而且,这事其实没有网上传的那么吓人。谷歌说,Chrome 要求每张证书都必须公开登记。而这批"公章"从来没在登记簿上给任何网站盖过章,所以默认情况下,靠它伪造的证书骗不过 Chrome。
但是,注意这个"但是"。
浏览器能随时远程更新黑名单,可你家里的摄像头、智能音箱、陪伴机器人,还有公司机房里那台没人管的老服务器,可没这么勤快。
它们很多用的是出厂时自带的证书清单。安全公司 Endor Labs 就提醒,浏览器已经没事了,那些自带信任清单的程序还没有。
厂商不推更新,你不手动升级,它们就会一直认这枚"4 号公章",相当于顶着风险裸奔。
所以说,PHP 的雷,官方打完补丁基本就收工了。eMudhra 这颗雷,收尾会非常漫长:全球那么多老服务器、物联网设备,估计有得忙了。
04
最后,还有个细节值得说一嘴。
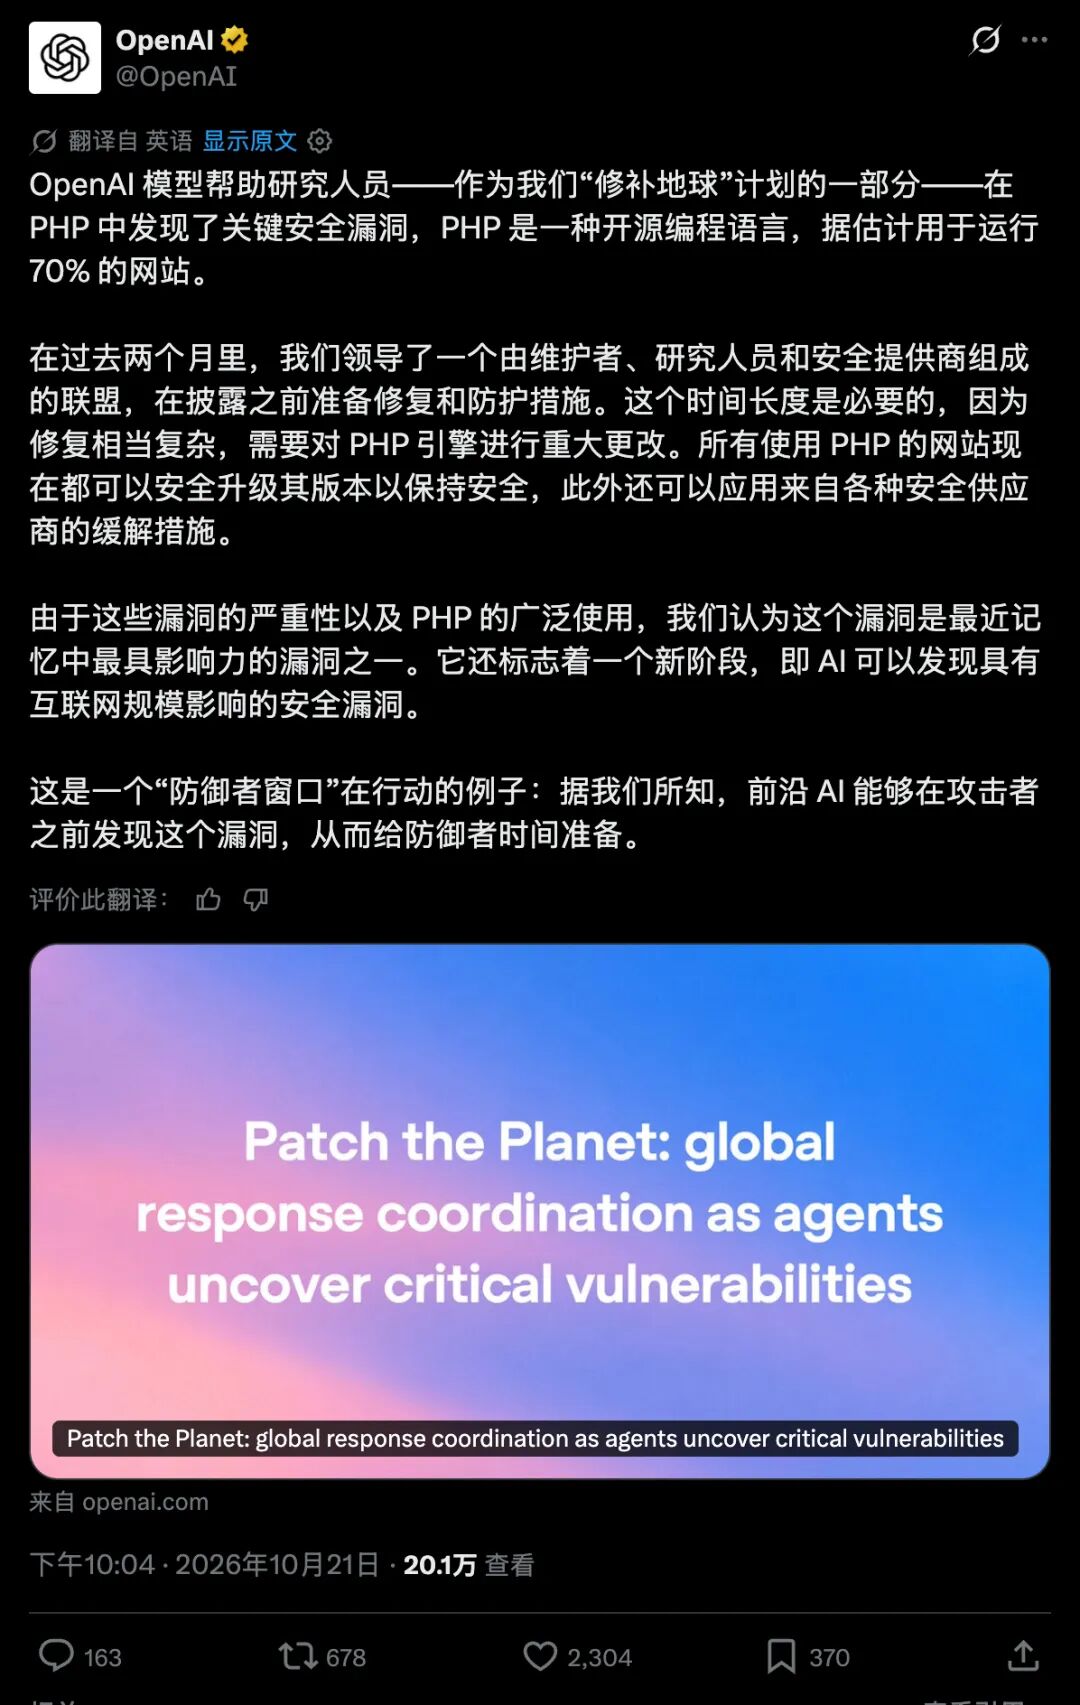
这两颗雷,都跟 AI 有关系。
PHP 漏洞是安全公司 Calif、OpenAI 和 Wiz 分别挖出来的,三家都用了 AI。另一家安全公司 Chainguard 的 CEO 更狠,说他的团队一个周五晚上,用一句很普通的提示词,就独立找到了同一个漏洞。
eMudhra 那边,知名安全研究员 Scott Helme 说,他给 AI 智能体扔了一句简单的提示词,私钥就被找回来了。
OpenAI 自己也承认,这能力是把双刃剑:能帮好人找漏洞,也能帮坏人更快造武器。
以前,一个漏洞在代码里藏十几年没人发现,再正常不过。这次的 PHP 问题,最早可以追溯到 5.4 版本,那是 2012 年的事了。
现在,找漏洞的门槛正在被 AI 一层层削平。进攻越来越便宜,防守还是那么贵。据《卫报》报道,守着全球七成网站的 PHP 基金会,一共也就 13 个工程师左右。
接下来的互联网安全圈,估计是平静不了了。
对咱们普通人来说,能做的事其实也不复杂:
手机系统、浏览器、常用 App,有更新就装,别老点"稍后提醒"。
家里的摄像头、路由器、智能音箱,抽空去设置里看一眼有没有固件更新。
浏览器提示"连接不安全"的时候,别手快点"继续访问"。
毕竟,谁也不知道下一枚"4 号公章",现在躺在哪儿。
资料来源:PHP 官方安全公告、PHP 基金会事件复盘、Google 安全博客、Mozilla 事故报告、Scott Helme、BleepingComputer、Help Net Security、Endor Labs、《卫报》等
